
Usa questo generatore password gratuito per creare in un clic una password sicura o una passphrase di parole italiane: scegli la lunghezza e i caratteri, premi Copia e il gioco è fatto, tutto dentro il tuo browser.
Generatore di password e passphrase
Creata nel tuo browser con la Web Crypto API (crypto.getRandomValues): non viene inviata a nessun server né salvata.
Nell’agosto del 2007 scrissi su questo blog un articolo su pwgen, il programmino da riga di comando che produce password impronunciabili con un semplice apt-get, e lo raccontai con l’ironia di chi si sente un mago per una riga nel terminale. Da allora ho passato una parte enorme delle mie giornate dentro siti WordPress di clienti, e il tema delle credenziali salta fuori sempre: l’amministratore con la password uguale al nome del sito, le chiavi condivise in chat, il foglio di calcolo chiamato «password_definitive».
Così ho rifatto lo strumento a modo mio. Questo generatore password crea password casuali e passphrase di parole italiane direttamente nel tuo browser, ti dice quanto sono robuste in bit di entropia e quanto ci metterebbe un attaccante a scoprirle, e non manda niente a nessuno. Qui sotto trovi quello che so (e che consiglio ai clienti) su come scegliere una password robusta, quando cambiarla e dove tenerla.
Come funziona il generatore password
Il generatore password crea ogni carattere con la Web Crypto API del tuo browser e misura la robustezza in bit di entropia, non a occhio.
Quando apri la pagina, il generatore password usa crypto.getRandomValues, la funzione del browser per i numeri casuali di tipo crittografico, e non genera niente sul server: la pagina è in cache e la vedrebbero tutti uguale. Scarto i valori che favorirebbero certi caratteri (si chiama rejection sampling) e mescolo il risultato con l’algoritmo Fisher-Yates, che usa la stessa fonte casuale. Niente viene inviato o salvato: per controllare, apri la scheda Rete degli strumenti per sviluppatori e premi «Genera di nuovo».
In modalità Password scegli la lunghezza da 8 a 64 caratteri (si parte da 20) e le classi: maiuscole, minuscole, numeri e simboli. Un’opzione toglie i caratteri ambigui che si confondono a vista, come 0, O, o, 1, l, I e la barra verticale, utile se devi dettare la password a voce. I simboli sono prudenti: !@#$%^&*()-_=+[]{};:,.?/~, senza spazio, virgolette e backslash, che certi moduli digeriscono male. Ogni classe scelta compare almeno una volta.
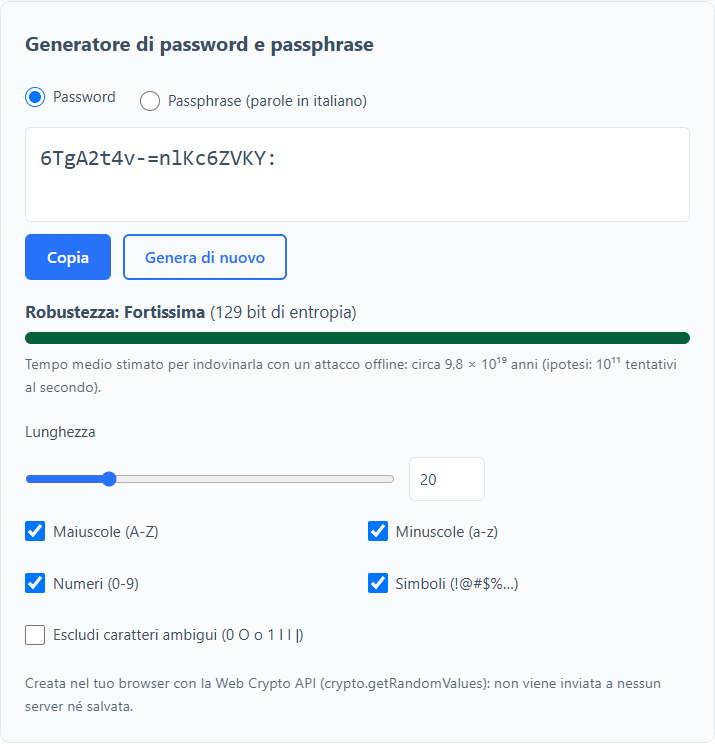
Sotto la password trovi l’indicatore di robustezza, basato sull’entropia in bit: per una password casuale è la lunghezza per il logaritmo in base 2 dei caratteri possibili, e ogni bit in più raddoppia le combinazioni. Con 20 caratteri presi da 87 simboli (26 maiuscole, 26 minuscole, 10 cifre e 25 simboli) si arriva a 129 bit. Obbligare ogni classe a comparire toglie qualcosa: ho fatto il conto, circa un bit a 8 caratteri (da 51,5 a 50,5) e due decimi di bit a 20. Il generatore password mostra il valore della formula.
Le soglie sono dichiarate: sotto 50 bit Debole, da 50 a 79 Discreta, da 80 a 99 Forte, da 100 in su Fortissima. Il tempo accanto al giudizio poggia su un’ipotesi: un attaccante che prova 100 miliardi di tentativi al secondo e trova la password in media a metà dello spazio delle combinazioni. È un numero di lavoro, non una misura: contro un hash lento come bcrypt (da WordPress 6.8 è il sistema di partenza) i tentativi sono molti meno, contro un hash veloce possono essere di più. Serve a confrontare le password, non a prometterti quanto durerebbe la tua.
Cosa rende una password sicura
Una password sicura è lunga e imprevedibile: la lunghezza conta più della complessità, e il generatore password lo dimostra con numeri calcolati, non copiati.
Il primo istinto è riempire la password di simboli strani, ma a contare di più è il numero di caratteri: ogni carattere in più moltiplica le combinazioni per la dimensione del pool, mentre aggiungere una classe allarga il pool una volta sola. La tabella usa la formula del generatore password e la stessa ipotesi di 100 miliardi di tentativi al secondo, con i pool classici: 26 (solo minuscole), 62 (lettere e numeri) e 94 (tutti i caratteri ASCII stampabili, spazio escluso). Il generatore, con i suoi 25 simboli prudenti, lavora su 87.
| Lunghezza | Solo minuscole (26 caratteri) | Lettere e numeri (62 caratteri) | Tutti i caratteri ASCII (94 caratteri) |
|---|---|---|---|
| 8 caratteri | circa un secondo (38 bit) | circa 18 minuti (48 bit) | circa 8,5 ore (52 bit) |
| 10 caratteri | circa 12 minuti (47 bit) | circa 1,6 mesi (60 bit) | circa 8,5 anni (66 bit) |
| 12 caratteri | circa 5,5 giorni (56 bit) | circa 510 anni (71 bit) | circa 75.000 anni (79 bit) |
| 14 caratteri | circa 10 anni (66 bit) | circa 2 milioni di anni (83 bit) | circa 670 milioni di anni (92 bit) |
| 16 caratteri | circa 6.900 anni (75 bit) | circa 7,6 miliardi di anni (95 bit) | circa 5,9 × 10¹² anni (105 bit) |
| 20 caratteri | circa 3,2 miliardi di anni (94 bit) | circa 1,1 × 10¹⁷ anni (119 bit) | circa 4,6 × 10²⁰ anni (131 bit) |
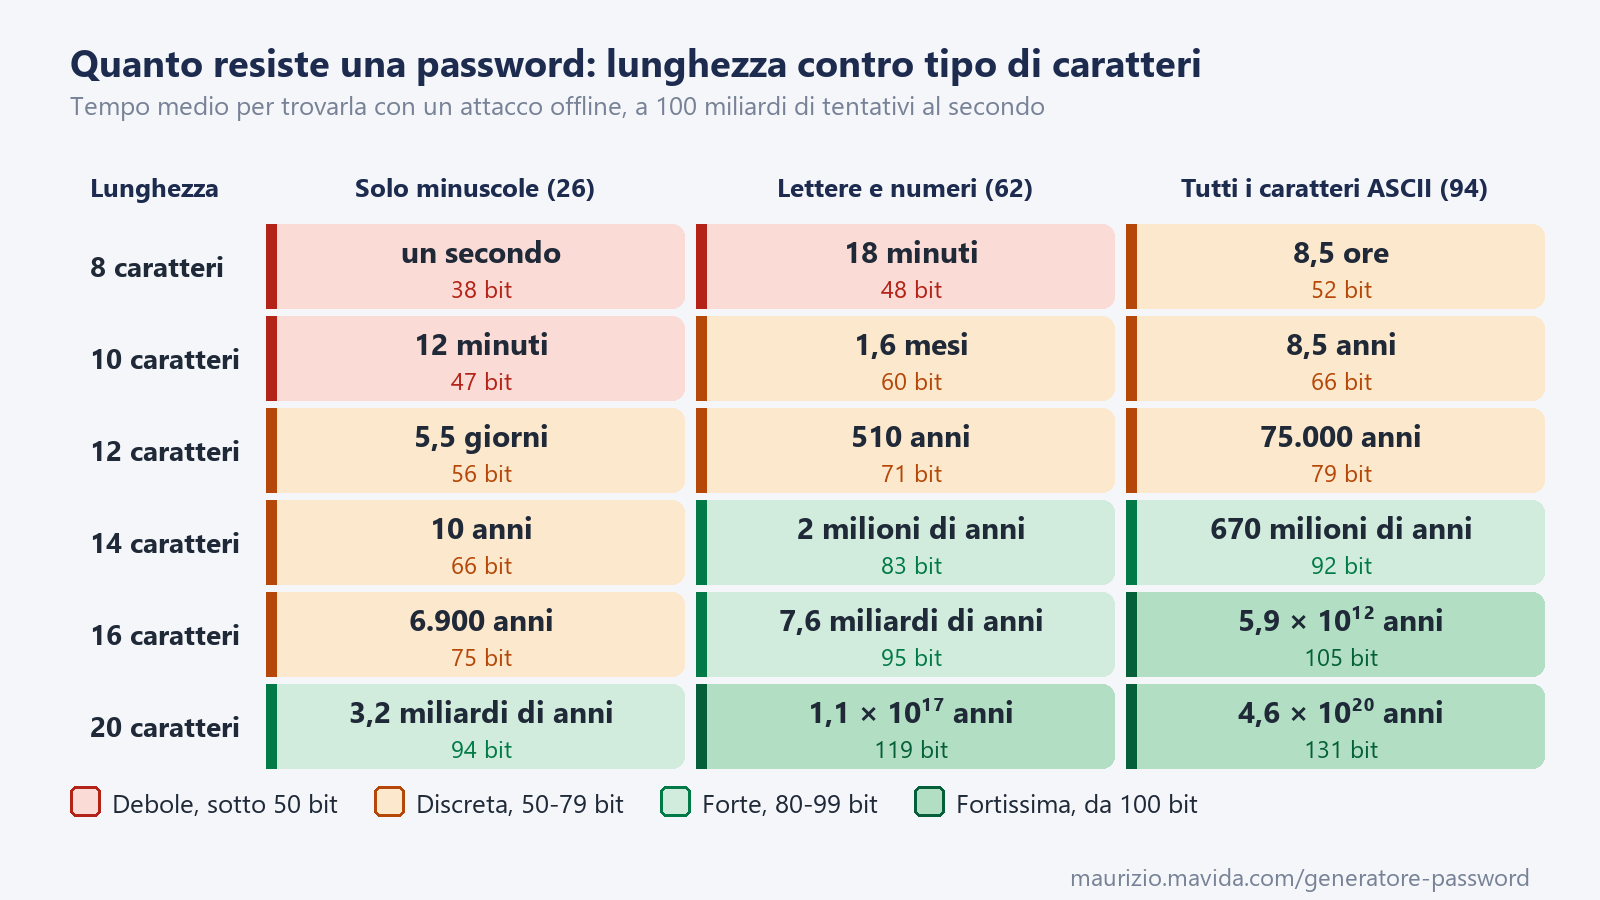
Otto caratteri tutti minuscoli cadono in circa un secondo, mentre dodici caratteri tra lettere e numeri reggono secoli e sedici caratteri tra tutti i simboli arrivano a tempi senza più senso pratico. Otto caratteri con tutte le classi, quelli delle vecchie regole («una maiuscola, un numero, un simbolo»), valgono 52 bit; quindici lettere e numeri ne valgono 89. Lo dice anche il NIST nella versione finale della SP 800-63B-4, pubblicata il 31 luglio 2025: niente regole di composizione obbligatorie e un minimo di 15 caratteri quando la password è l’unico fattore.
Passphrase: parole a caso da ricordare
Il generatore password crea anche passphrase, cioè parole scelte a caso: si ricordano e si digitano bene, ma solo se le parole sono abbastanza.
La passphrase funziona perché scambia caratteri imprevedibili con parole imprevedibili. Nel generatore password la lista contiene 2048 parole italiane comuni, senza accenti e lunghe da 4 a 8 lettere, estratte con lo stesso metodo crittografico delle password: 2048 è 2 alla undicesima, quindi ogni parola vale esattamente 11 bit. Con «Aggiungi un numero» una cifra da 0 a 9 finisce in coda a una parola a caso, e con cinque parole il conteggio cresce di circa 5,6 bit.
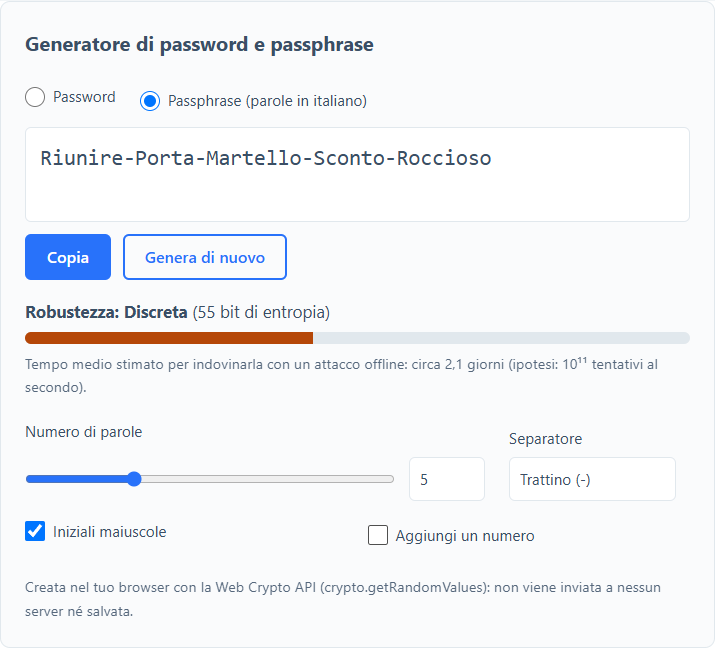
Le parole si sommano diversamente dai caratteri. Questa tabella usa la lista del generatore (nessun numero aggiunto) e la stessa ipotesi di attacco:
| Parole | Entropia | Giudizio del generatore | Tempo medio di attacco |
|---|---|---|---|
| 3 parole | 33 bit | Debole | meno di un secondo |
| 4 parole | 44 bit | Debole | circa 1,5 minuti |
| 5 parole | 55 bit | Discreta | circa 2,1 giorni |
| 6 parole | 66 bit | Discreta | circa 12 anni |
| 7 parole | 77 bit | Discreta | circa 24.000 anni |
| 8 parole | 88 bit | Forte | circa 49 milioni di anni |
Il generatore password parte con cinque parole e il giudizio resta «Discreta»: va bene per un account protetto da blocco dei tentativi e da un secondo fattore, mentre per la password principale del password manager, la prima che un attaccante proverebbe a forzare offline, io salgo ad almeno sette o otto parole. Il principio è quello del metodo dei dadi: l’EFF usa una lista inglese di 7.776 parole (cinque dadi) e suggerisce sei parole per la maggior parte degli usi, circa 77 bit, quanto le mie sette.
Due avvertenze. Una frase scelta da te, come il verso di una canzone, non è casuale e non vale i bit che sembra: la forza sta nell’estrazione. E il consiglio del Garante di evitare parole «da dizionario» ha senso per chi sceglie a mente, dove l’attaccante prova prima le parole comuni; qui la lista è pubblica e la sicurezza viene dal numero di combinazioni, non dal segreto delle parole.
Una password diversa per ogni account
Riusare la stessa password trasforma il furto di un account nel furto di tutti gli altri, e con un generatore password non c’è più scusa.
Quando un sito subisce una violazione, gli archivi di email e password circolano, e chi li ha prova le stesse coppie su altri servizi: si chiama credential stuffing ed è automatico, quindi costa quasi niente. Se la password di un forum dimenticato è uguale a quella della posta, il forum diventa la chiave di casa, e dalla posta si recuperano tutte le altre.
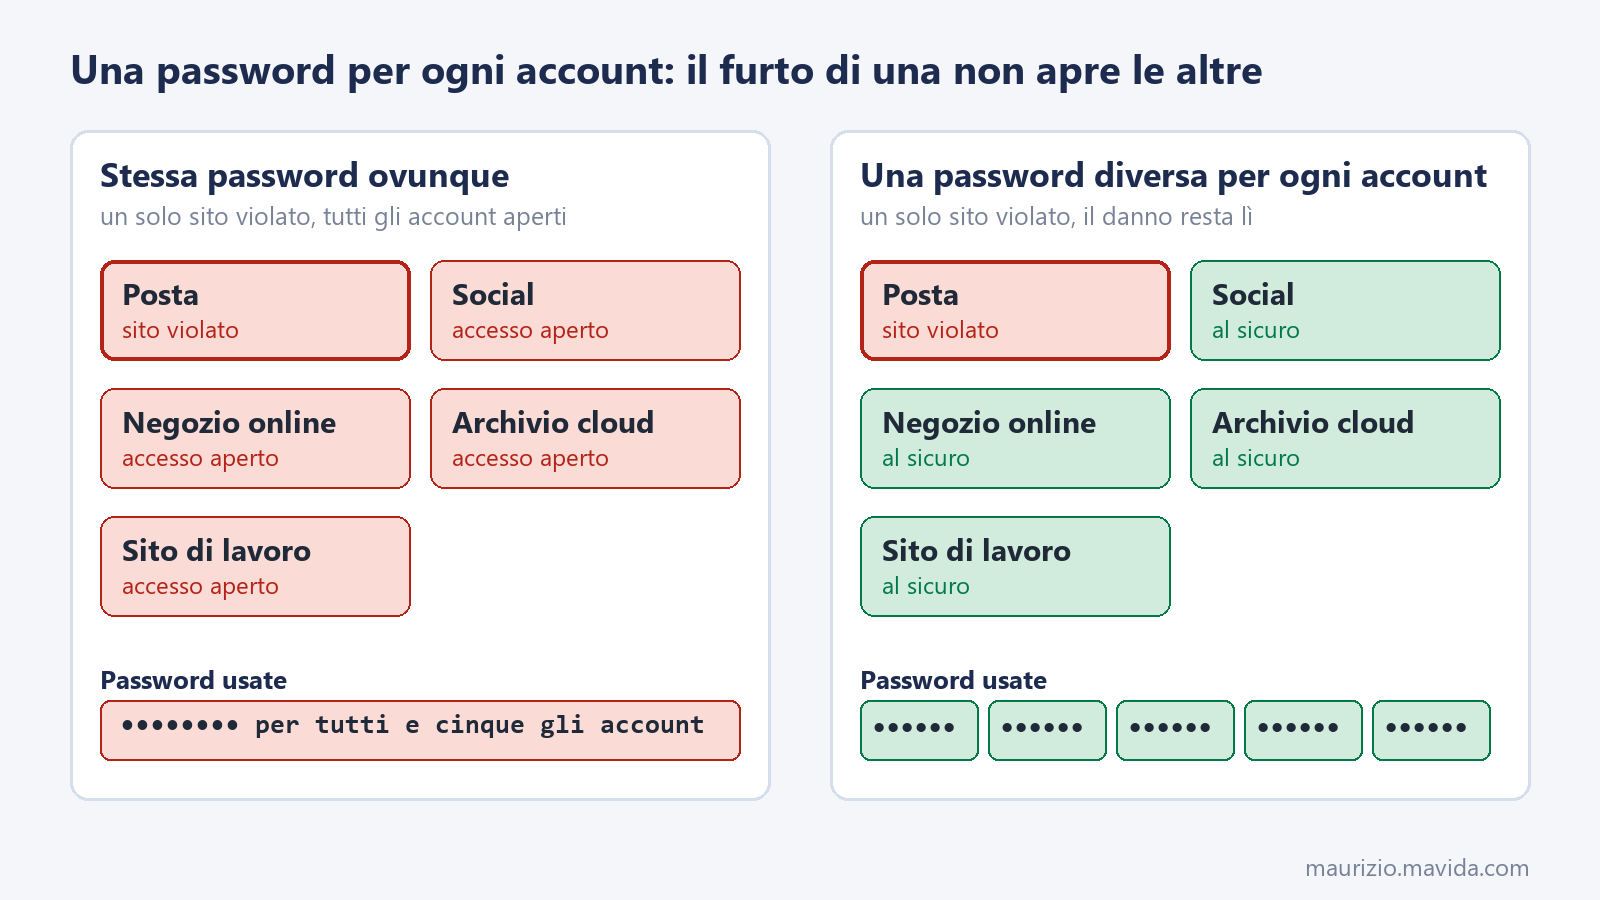
Lo dice anche il Garante: usa password diverse per account diversi, così il furto di una non mette a rischio gli altri profili, e non riutilizzare password già adottate. Anche le piccole varianti non contano: «Casa2024!» e «Casa2025!» sono una password sola per chi sa come ragionano le persone e per i programmi che provano le trasformazioni più comuni. Il NIST chiede infatti ai servizi di confrontare le password con elenchi di valori comuni o compromessi, per scoraggiare le modifiche banali.
Il generatore password rende il problema banale: premi, copi, incolli nel campo del nuovo account e salvi nel password manager. Non devi ricordarla, quindi non c’è motivo di tenerne poche.
Quando cambiare una password
Si cambia una password quando c’è un motivo, non perché lo dice il calendario: lo standard NIST più recente ha tolto la scadenza, e il generatore password ne prepara una nuova in un secondo.
La NIST SP 800-63B-4, pubblicata in versione finale il 31 luglio 2025 (testo dello standard), chiede ai servizi di non imporre cambi periodici e di far cambiare la password solo se c’è evidenza di compromissione. Chiede anche di non imporre regole di composizione, di accettare almeno 64 caratteri, di confrontare le password con elenchi di valori compromessi, di non permettere suggerimenti né domande di sicurezza e di consentire password manager e incolla.
Nella scheda del Garante che ho letto, aggiornata al 2023, i consigli riguardano lunghezza, password diverse, gestori di password e autenticazione multi fattore, e non trovo una scadenza periodica; per le password temporanee chiede invece di cambiarle subito. Le due letture non si contraddicono: cambiare per un motivo resta la regola, a calendario no. I motivi veri, quelli per cui cambio subito:
- una violazione che ti riguarda: cambia la password di quel servizio e di ogni altro dove l’avevi riusata;
- un sospetto concreto: un accesso che non riconosci o un’email di recupero che non hai chiesto;
- una condivisione che non serve più: l’hai data a un collega, a un tecnico o a un familiare, e ora non serve;
- un dispositivo perso o rubato su cui la password era salvata o la sessione era aperta;
- un ex collaboratore che conosceva le credenziali di un account dell’azienda o di un sito dei clienti.
Per scoprire se un indirizzo è finito in una violazione conosciuta c’è Have I Been Pwned: inserisci l’email e ti dice in quali archivi pubblicati compare, e a quel punto rigeneri la password con il generatore password. Se gestisci un sito, la regola vale anche al contrario: cambi obbligati ogni tre mesi tendono a produrre «Password1!» seguita da «Password2!».
Password manager: dove tenerle
Un password manager ricorda le password che il generatore password crea per te e le compila solo sul sito giusto: è l’unico modo realistico di averne una diversa per ogni account.
Hai tre strade. I gestori dedicati come Bitwarden (open source, con un piano gratuito) e 1Password funzionano su tutti i dispositivi, condividono le credenziali in modo controllato e hanno un generatore integrato. Il gestore del browser (Chrome, Firefox o Safari) è già installato e comodo, ma lega le password al browser e all’account che lo sincronizza, che va protetto con la verifica in due passaggi. La terza strada, il file di testo o il foglio di calcolo, è quella da abbandonare.
Le fonti ufficiali vanno nella stessa direzione: il NIST scrive che i password manager aumentano la probabilità di scegliere password più forti, soprattutto se includono un generatore, e il Garante sconsiglia di conservarle su biglietti nel portafoglio o in file non protetti sul computer.
L’unica password da ricordare davvero è quella principale del gestore, e qui la passphrase è la scelta giusta: con sette o otto parole estratte a caso dal generatore password hai tra 77 e 88 bit e una frase che scrivi senza guardare. Attiva poi la verifica in due passaggi sul gestore e conserva in un posto fisico sicuro il codice di recupero, perché se dimentichi tutto nessuno può riaprire l’archivio.
Autenticazione a due fattori e passkey
La verifica in due passaggi mette una seconda serratura dietro la password, e le passkey tolgono la password dal discorso.
L’autenticazione a due fattori (MFA) chiede, oltre alla password, qualcosa che hai o che sei: un codice a tempo generato da un’app, una chiave fisica, un’impronta. Anche se la password finisce in un archivio rubato, senza il secondo fattore non basta. Il Garante la indica come protezione in più (cita i codici OTP) e il NIST accetta password da 8 caratteri quando sono usate insieme a un secondo fattore, contro i 15 richiesti quando sono sole.
In ordine di preferenza metto le chiavi fisiche e le passkey, poi le app che generano codici a tempo, poi gli SMS, che sono meglio di niente ma più esposti al phishing e al furto della SIM. Conserva sempre i codici di recupero, perché un secondo fattore perso senza alternative blocca anche te.
Una passkey sostituisce la password con una coppia di chiavi crittografiche: la chiave privata resta sul tuo dispositivo e si sblocca con impronta, volto o PIN, al sito arriva solo quella pubblica e la risposta è legata al dominio, quindi una pagina di phishing non può farsela consegnare. Il NIST ricorda che le password, a differenza di questi autenticatori, non resistono al phishing. Oggi le passkey sono supportate dai principali sistemi operativi, browser e gestori di password, e sempre più siti le offrono; finché un servizio non le offre, però, la password resta e deve essere buona, per questo il generatore password serve ancora.
Gli errori da evitare
Gli errori sulle password sono sempre gli stessi, e quasi tutti nascono dalla fretta di ricordarle: un generatore password toglie la scusa.
- Date di nascita, nomi e riferimenti personali: sono le prime cose che prova un attaccante, e anche il Garante raccomanda di evitare nome, cognome e data di nascita;
- «Password1!» e le sue sorelle: soddisfa le vecchie regole di composizione ma sta in ogni elenco di password comuni;
- Lo stesso codice con piccole varianti: cambiare solo l’ultima cifra non crea una password nuova;
- Suggerimenti e domande di sicurezza: il NIST vieta ai servizi di salvare suggerimenti visibili a chi non è autenticato e di proporre domande come il nome del primo animale; se un sito te le chiede, rispondi con una password casuale e salvala nel gestore;
- Mandare password via email o chat: il Garante sconsiglia di condividerle via email, SMS, messaggistica o social, anche con persone di fiducia; per condividerle usa la funzione apposta del gestore;
- Lasciarle nei computer degli altri: su dispositivi che non sono tuoi evita che il browser memorizzi le credenziali.
Password e siti WordPress
Su un sito WordPress le password sono la porta d’ingresso più battuta: utenti, application password e accessi condivisi vanno trattati con la stessa cura, generatore password compreso.
Nel lavoro di tutti i giorni il primo controllo su un sito WordPress è sempre lo stesso: chi ha accesso, con quale utente e con quale password. Evita l’utente «admin», dai a ogni persona un account personale con il ruolo minimo che le serve e disattiva quelli di chi non lavora più sul sito, che è il caso dell’ex collaboratore di prima. Per ogni account crea una password diversa con il generatore password e salvala nel gestore.
Dalla versione 5.6 WordPress permette di creare le application password, password dedicate a una singola applicazione, per esempio uno script che usa la REST API, che puoi revocare una per una senza toccare quella principale. Generane una con il generatore password, salvala nel gestore e cancellala quando l’integrazione non serve più.
Contro i tentativi automatici sul login una password lunga è già una buona difesa, ma si aiuta con il blocco dei tentativi e con il secondo fattore, che in WordPress si aggiunge di solito con un plugin. Anni fa raccontai come nascondere il login con .htaccess per ostacolare il brute force: oggi affiancherei quella tecnica alla verifica in due passaggi.
Domande frequenti
Il generatore password è sicuro?
Sì, per quanto puoi verificare tu stesso: il generatore password crea la password nel tuo browser con crypto.getRandomValues, non la invia a nessun server né la salva, e il codice è leggibile dalla pagina. Serve però un dispositivo non compromesso: un malware o un’estensione malevola leggerebbero ciò che compare a schermo.
Quanto deve essere lunga una password sicura?
Per il NIST almeno 15 caratteri quando la password è l’unico fattore e almeno 8 se c’è un secondo fattore, mentre il Garante parla di password intorno ai 15 caratteri. Il generatore password parte da 20 caratteri, che con 87 simboli valgono 129 bit.
Ogni quanto devo cambiare la password?
Non a calendario: lo standard NIST SP 800-63B-4 chiede di far cambiare la password solo se c’è evidenza di compromissione. Cambiala dopo una violazione, un sospetto, una condivisione che non serve più, un dispositivo perso o l’uscita di un collaboratore.
È meglio una password o una passphrase?
Dipende da dove la usi. Per gli account salvati nel gestore va bene una password casuale di 20 caratteri; per quelle che devi digitare a mano, come il login del computer o la password principale del gestore, una passphrase di almeno sette o otto parole è più comoda con la stessa robustezza. Il generatore password le crea tutte e due.
Cos’è l’entropia di una password?
È la misura, in bit, di quante combinazioni possibili ha la password: ogni bit in più raddoppia le combinazioni. Per una password casuale si calcola come lunghezza per il logaritmo in base 2 dei caratteri possibili, ed è esatta solo se ogni carattere è scelto a caso, come fa il generatore password.
Posso usare la stessa password con piccole varianti?
No. Cambiare una cifra o aggiungere il nome del sito è una strategia che attaccanti e programmi conoscono bene. Meglio una password casuale diversa per ogni account, salvata nel gestore.
Come faccio a ricordare tante password?
Non le ricordi: le ricorda un password manager. Tu memorizzi solo la password principale del gestore, meglio se è una passphrase di sette o otto parole generata a caso, e attivi la verifica in due passaggi.
Copia, incolla e butta il post-it
Ora che il generatore password ti ha dato la password giusta, resta da non perderla: salvala nel gestore e butta il post-it.
Se dovessi riassumere la pagina in una cosa da fare oggi sarebbe questa: apri il gestore, rigenera con il generatore password le credenziali degli account che contano di più (posta, banca, domini, WordPress), attiva la verifica in due passaggi dove puoi e poi vai a cercare quel biglietto con la password scritta sopra. Per approfondire ci sono lo standard NIST SP 800-63B-4, la scheda del Garante sulle password, la guida dell’EFF e la documentazione di getRandomValues.
Se gestisci un sito WordPress e vuoi una mano a mettere in sicurezza accessi, utenti e aggiornamenti, prenota una call conoscitiva oppure dai un’occhiata alla consulenza WordPress. Se invece questa pagina ti è servita, mandala a quella persona di famiglia che usa la stessa password dal 2009 (so che esiste), e se ti serve del testo finto per provare un tema c’è anche il generatore di lorem ipsum. I commenti sulle pagine sono chiusi, ma se manca un’opzione nel generatore password scrivimi dalla pagina dei contatti: le funzioni nuove nascono quasi sempre così.